
Richtlinienbasierter Zugriff
Gewähren Sie den Zugriff über Regeln und Kontext statt über pauschale Netzwerkvertrauen.

Ermöglichen Sie vertrauenswürdigen Benutzern und verwalteten Geräten sicheren Zugriff auf Unternehmenssysteme mit mehr Kontrolle, besserer Transparenz und weniger Abhängigkeit von veralteten Zugriffsmodellen.
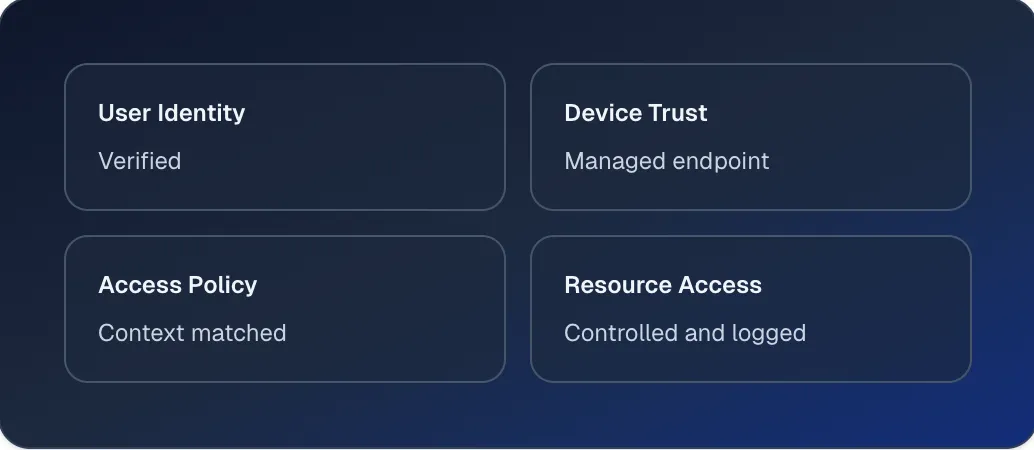
EasyGate unterstützt Unternehmen bei der Modernisierung des Unternehmenszugriffs, indem es die umfassende Netzwerkvertrauensstellung durch eine richtlinienbasierte Zugriffskontrolle ersetzt. Anstatt den Zugriff über statische Annahmen zu gewähren, ermöglicht EasyGate ein sichereres und flexibleres Modell basierend auf Identität, Gerätevertrauen und Betriebskontext.
Entwickelt für Unternehmen, die eine stärkere Zugriffskontrolle benötigen, ohne unnötige Komplexität für Benutzer oder IT-Teams hinzuzufügen.
WAS IST EASYGATE
EasyGate soll steuern, wie Benutzer und Geräte auf interne Anwendungen und Geschäftsressourcen zugreifen. Es hilft Unternehmen dabei, über ein breites, netzwerkbasiertes Vertrauen hinauszugehen, indem es Zugriffsentscheidungen anhand von Richtlinien, Gerätestatus und Benutzerkontext trifft.
Gewähren Sie den Zugriff über Regeln und Kontext statt über pauschale Netzwerkvertrauen.

Stärken Sie die Zugriffskontrolle, indem Sie prüfen, ob das Gerät die Verwaltungs- und Sicherheitsanforderungen erfüllt.

Verbessern Sie die Sicherheit, ohne Benutzer durch unnötig komplexe Zugriffsabläufe zu zwingen.
WARUM DER ZUGANG WEITERENTWICKELN MUSS
Da Anwendungen, Geräte, Benutzer und Betriebsumgebungen immer verteilter werden, stellen viele Unternehmen fest, dass veraltete Zugriffsmodelle zu viel Vertrauen, zu wenig Transparenz und zu viel betriebliche Reibung erzeugen. Der moderne Unternehmenszugriff muss kontextbezogener, kontrollierter und anpassungsfähiger sein.
EasyGate erstellt nicht einfach einen sicheren Tunnel. Es hilft Unternehmen, ein intelligenteres und kontrollierteres Zugriffsmodell zu erstellen.
Sehen Sie, wie es funktioniertWIE ES FUNKTIONIERT
EasyGate hilft Organisationen bei der Anwendung eines moderneren Zugriffsmodells, indem es bewertet, wer von welchem Gerät und unter welchen Bedingungen Zugriff anfordert, bevor der Zugriff gewährt wird.
Bestätigen Sie den anfordernden Benutzer und stimmen Sie den Zugriff mit den Identitäts- und Kontokontrollen der Organisation ab.
Überprüfen Sie, ob das Gerät die erforderlichen Verwaltungs- oder Sicherheitsbedingungen erfüllt, bevor der Zugriff genehmigt wird.
Erzwingen Sie Regeln basierend auf Rolle, Gerätestatus, Anwendungsempfindlichkeit oder betrieblichen Anforderungen.
Ermöglichen Sie sicheren Zugriff auf die richtige Geschäftsressource mit mehr Transparenz und stärkerer Kontrolle.
WICHTIGSTE VORTEILE
Ersetzen Sie allgemeine Vertrauensannahmen durch einen stärker richtliniengesteuerten und kontextbewussten Ansatz für den Unternehmenszugriff.
Gehen Sie zu einer moderneren Zugriffsarchitektur über, die besser zu verteilter Arbeit, verwalteten Endpunkten und anwendungszentrierter Sicherheit passt.
Verbessern Sie das betriebliche Bewusstsein durch klarere Einblicke in Zugriffsflüsse, Richtlinienentscheidungen und Benutzer-Gerät-Interaktionen.
Treffen Sie Zugriffsentscheidungen mit größerer Sicherheit, indem Sie Geräteverwaltungs- und Haltungsbedingungen in das Steuerungsmodell integrieren.
Unterstützen Sie sicheren Zugriff, ohne Benutzer zu unnötig aufwändigen oder verwirrenden Verbindungsabläufen zu zwingen.
Unterstützen Sie eine modernere Unternehmenssicherheit, indem Sie die Zugriffskontrolle mit Vertrauensbewertung und Richtliniendurchsetzung verbinden.
Funktion 1 von 6
EASYGATE VS. Legacy-Zugriff
Herkömmliche VPN- und veraltete Fernzugriffsansätze erweitern häufig die umfassende Netzwerkvertrauenswürdigkeit, sobald eine Verbindung hergestellt ist. EasyGate wendet ein detaillierteres Modell an, indem es Zugriffsentscheidungen mit Richtlinien, Vertrauen und betrieblichem Kontext verknüpft.
| Herkömmlicher VPN-/Legacy-Zugriff | EasyGate | |
|---|---|---|
| Vertrauensmodell | Breites verbindungsbasiertes Vertrauen | Richtlinienbasiertes, kontextbezogenes Vertrauen |
| Zugriffsbereich | Oft breiter als nötig | Kontrollierterer und gezielterer Zugriff |
| Gerätebewusstsein | Begrenzt | Stärkere gerätebezogene Zugriffsentscheidungen |
| Benutzererfahrung | Oft schwerer und weniger flexibel | Schlanker und moderner |
| Sicherheitslage | Perimeter-oriented | Besser abgestimmt auf die Prinzipien von Zero Trust |
Wischen Sie oder verwenden Sie die Pfeiltasten, um Produkte zu vergleichen.
EasyGate erstellt nicht einfach einen sicheren Tunnel. Es hilft Unternehmen, ein intelligenteres und kontrollierteres Zugriffsmodell zu erstellen.
PASSENDE SZENARIEN

Für Organisationen, die eine stärkere Kontrolle darüber benötigen, wie Benutzer und verwaltete Geräte eine Verbindung zu internen Systemen und Geschäftsanwendungen herstellen.

Für Teams, die Mitarbeiter, Partner oder Betriebe über mehrere Standorte und Netzwerkumgebungen hinweg unterstützen.

Für Unternehmen, die sich von einem breiten Perimeter-Vertrauen zu mehr richtlinienbasierten und Zero Trust ausgerichteten Zugriffsstrategien bewegen.
FLEXIBILITÄT BEI DER BEREITSTELLUNG
EasyGate wurde entwickelt, um unterschiedliche Infrastruktur-, Compliance- und Bereitstellungsanforderungen zu unterstützen und Unternehmen dabei zu helfen, eine stärkere Zugriffskontrolle einzuführen, ohne ein einheitliches Modell zu erzwingen.
Unterstützen Sie eine schnellere Einführung und eine einfachere zentrale Verwaltung.
Passen Sie sich den internen Sicherheits-, Governance- und Infrastrukturanforderungen an.
Bringen Sie zentralisierte Zugriffsrichtlinien mit betrieblicher Flexibilität in allen Umgebungen in Einklang.
QUESTIONS
Erfahren Sie, wie EasyGate Ihrem Unternehmen dabei hilft, den Zugriff auf Anwendungen und Ressourcen mit einem flexibleren, richtliniengesteuerten und auf Zero Trust abgestimmten Modell zu sichern.