
策略驱动访问
通过规则与上下文授予访问,而不是广泛默认信任。

什么是 EASYGATE
EasyGate 用于控制用户与设备如何访问内部应用与业务资源。它通过策略、设备态势与用户上下文做访问决策,帮助组织摆脱粗放的网络信任模式。
通过规则与上下文授予访问,而不是广泛默认信任。

结合设备是否满足管理与安全要求,强化访问控制判断。

在提升安全的同时,避免让用户承担不必要的复杂访问流程。
为什么访问模型需要演进
随着应用、设备、用户与运营环境更加分布式,很多组织发现传统访问方式带来过度信任、可见性不足与运维摩擦增大。现代企业访问需要更具上下文、可控且可自适应。
EasyGate 不只是建立一条安全隧道,而是帮助组织建立更智能、更可控的访问模型。
查看工作机制工作机制
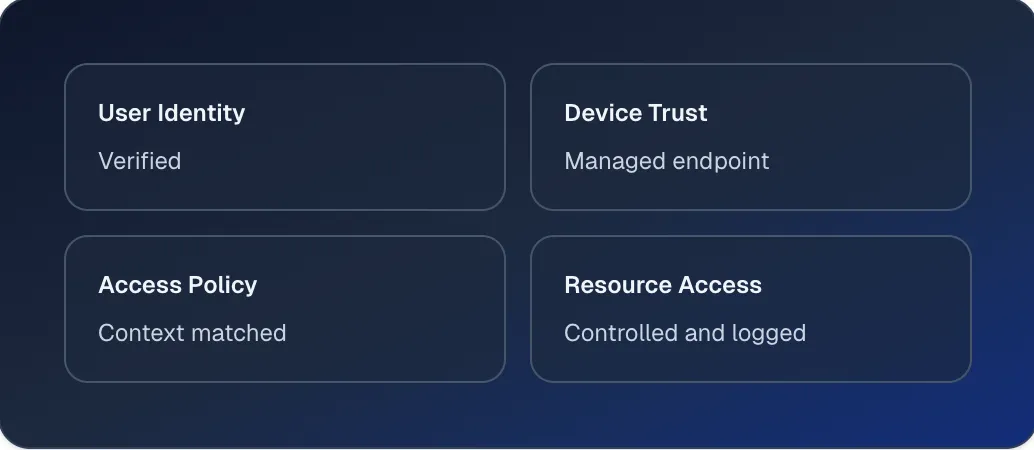
EasyGate 在放行前先评估“谁在访问、通过什么设备访问、以及在什么条件下访问”,帮助组织建立更现代的访问模型。
确认请求者身份,并与组织身份与账号控制体系对齐。
检查设备是否满足管理或安全要求,再决定是否允许访问。
基于角色、设备状态、应用敏感度与运营要求执行规则。
以更高可见性与控制力,将访问安全地授予正确业务资源。
核心优势
以策略驱动且具上下文感知的方式替代宽泛信任假设。
构建更贴合分布式办公、受管终端与应用中心化安全需求的现代访问架构。
更清晰洞察访问流、策略决策与用户-设备交互,提升运营感知。
将设备管理与设备态势纳入决策,提升访问判断可信度。
在保障安全的同时避免沉重或困惑的连接流程。
通过信任评估与策略执行联动,支撑更现代企业安全姿态。
第 1 / 6 项能力
EASYGATE 对比传统访问
传统 VPN 与旧式远程访问通常在建立连接后延展广泛网络信任。EasyGate 通过策略、信任与运营上下文联动,实现更细粒度访问控制。
| 传统 VPN / 旧式访问 | EasyGate | |
|---|---|---|
| 信任模型 | 基于连接的广泛信任 | 策略驱动的上下文信任 |
| 访问范围 | 往往超出必要范围 | 更可控、目标更明确的访问 |
| 设备感知 | 有限 | 更强的设备感知访问决策 |
| 用户体验 | 往往更重、更不灵活 | 更精简、更现代 |
| 安全姿态 | 边界导向 | 更贴合零信任原则 |
左右滑动或使用方向键对比产品。
EasyGate 不只是建立一条安全隧道,而是帮助组织建立更智能、更可控的访问模型。
最佳适配场景

适用于需要加强用户与受管设备访问内部系统和业务应用控制的组织。

适用于支持跨多地点、多网络环境员工、合作方或运营团队的企业。

适用于从宽边界信任转向策略化、零信任访问模型的组织。
部署灵活性
EasyGate 支持不同基础设施、合规与部署要求,帮助组织在不被单一模式限制的前提下落地更强访问控制。
支持更快上线与更简化的集中管理。
满足内部安全治理与基础设施要求。
在跨环境场景下平衡集中策略与运营灵活性。
常见问题